基于网络安全可视化技术的网络与信息安全软件开发 物理、逻辑与应用仿真融合路径
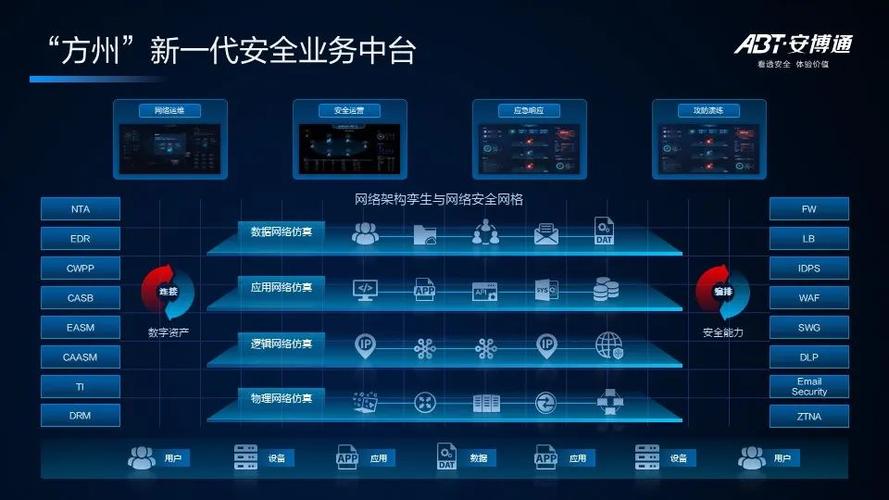
随着网络攻击手段的日益复杂和多样化,传统的网络安全防护体系已难以满足动态、实时、可视化的安全需求。网络安全可视化技术通过图形化、交互式的方式呈现网络状态、安全事件和威胁态势,为安全分析人员提供了直观的决策支持。在此背景下,将可视化技术与网络仿真技术相结合,并融入网络与信息安全软件的开发过程中,成为提升安全软件智能化、场景化水平的重要方向。本文围绕物理网络仿真、逻辑网络仿真和应用网络仿真三个层次,探讨基于网络安全可视化技术的安全软件开发框架与实践路径。
一、网络安全可视化技术概述
网络安全可视化是指利用数据可视化、人机交互和图形学技术,将网络流量、日志、告警、拓扑等抽象安全数据转化为可感知的图形、图像或动画,帮助用户快速识别异常、定位攻击和评估风险。其核心技术包括:多维数据绑定与映射、大规模图形渲染、交互式查询与下钻、时序动画与态势推演等。可视化不仅是展示手段,更是安全分析流程的有机组成部分——它能降低认知负荷、提升检测效率,并为自动化响应提供人工确认入口。
二、物理网络仿真:可视化构建真实网络底座
物理网络仿真旨在模拟真实网络设备(路由器、交换机、防火墙、服务器等)及其物理连接关系。在安全软件开发中,物理仿真提供贴近真实环境的拓扑结构和链路特性,为漏洞验证、攻击复现和防御策略测试奠定基础。
可视化在此层面的作用包括:
- 拓扑展示:以图形化方式呈现节点、链路、端口及设备状态,支持缩放、分层和设备详情查看。
- 链路质量可视化:动态显示带宽、时延、丢包率等指标,辅助分析物理层攻击(如链路泛洪、窃听)的影响范围。
- 故障与攻击传播镜鉴:通过热力图或动画模拟物理断链、设备劫持等事件的传播路径。
在软件开发实践中,可基于Mininet、GNS3、NS-3等仿真引擎获取物理层数据,再通过前端可视化框架(如D3.js、ECharts、Three.js)构建交互式物理拓扑视图,并在安全软件中提供导入、编辑、导出拓扑及一键仿真攻击的能力。
三、逻辑网络仿真:可视化解析协议与访问控制
逻辑网络仿真关注网络层及传输层的逻辑行为,包括IP编址、路由协议、VLAN划分、ACL规则等。逻辑仿真使安全软件能够在一个可控环境中验证逻辑配置的正确性与安全性。
可视化在逻辑网络仿真中的应用:
- 路由与转发路径追踪:以着色路径或动态箭头展示数据包的逻辑转发路径,直观标注路由环路、黑洞路由或异常重定向。
- 访问控制列表分析:图形化呈现ACL规则的匹配顺序与过滤效果,通过模拟数据包匹配高亮受影响的规则条目。
- 逻辑隔离与横向移动模拟:使用分簇、区域着色等方式表现VLAN或子网隔离边界,并动态演示攻击者在逻辑边缘的横向渗透路径。
逻辑网络仿真通常依赖Scapy、FRRouting、Batfish等工具生成逻辑配置和仿真数据。形成数据后,通过可视化组件将路由表、ACL和转发状态映射为可读的交互图谱,并与物理拓扑联动。例如,点击物理链路可观察承载其上的逻辑会话,或探测ACL被绕过的异常路径。该联动机制能显著提升安全软件在合规核查、策略变更风险评估等方面的自动化水平。
四、应用网络仿真:可视化映射服务交互与威胁流
应用网络仿真针对应用层协议(HTTP、DNS、数据库协议、工业协议等)和服务实现仿真的。安全软件开发中,应用仿真用于构建仿真化的微服务环境,通过指令注入、包体重放和端到端泄漏追踪支撑纵深防御体系验证。\\n应用层可视化则勾勒服务请求流程的实体流动。可视化关键点包括......【略】